
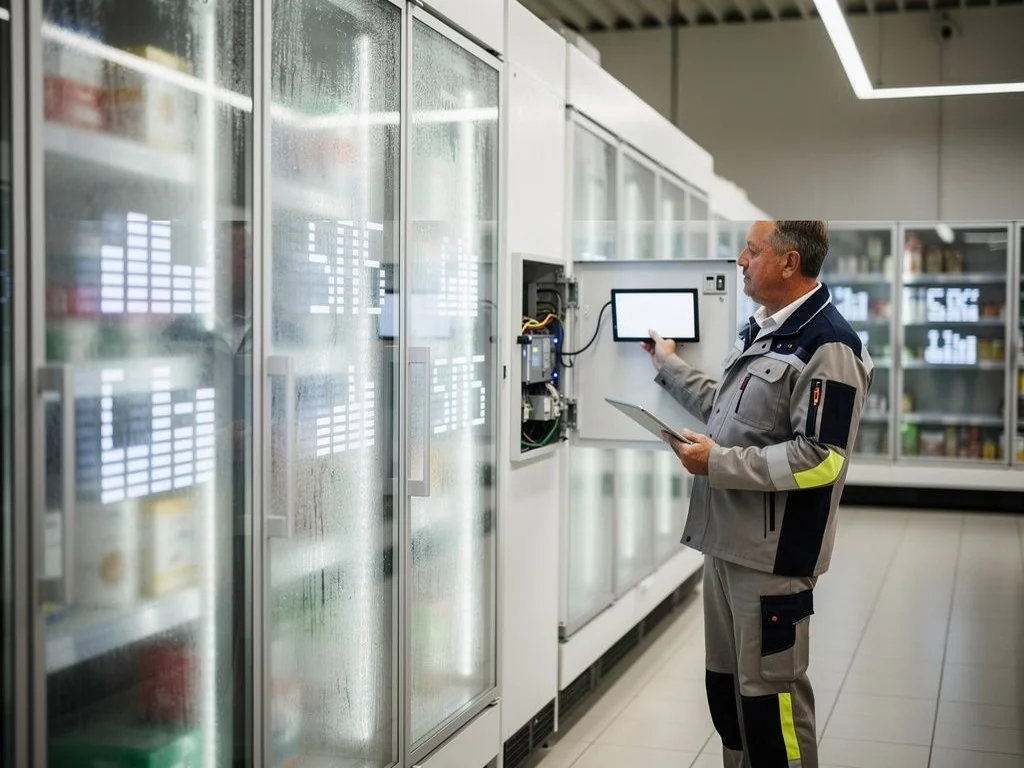
حراج سایبری بر فروشگاههای اروپایی؛ یخچالهای هوشمند هدف قراقریم قرار گرفتند
دما از منفی بیست درجه به مثبت پنجاه درجه صعود کرد: در چند کشور اروپایی، سیستمهای سردکننده فروشگاههای زنجیرهای مورد حمله سایبری قرار گرفتهاند. این حمله که بر بخشهای تجاری حیاتی تأثیر گذاشته، نشاندهنده آسیبپذیری فناوریهای متصل به اینترنت در برابر دستدرازی هکرهاست. بر اساس گزارشهای منتشر شده، دستگاههای خنککننده هوشمند در این فروشگاهها هک شده و دیگر قادر به حفظ دمای مناسب برای نگهداری مواد غذایی نبودهاند.
یکی از نقاط ضعف اصلی این سیستمها، استفاده از رمزهای عبوری بوده که به سهولت قابل حدس یا تولید مجدد هستند. این رمزهای ضعیف، دروازهای آسان برای مهاجمان فراهم کرده و به آنها اجازه دسترسی مستقیم به شبکه داخلی دستگاههای خنککننده را داده است. پس از نفوذ، هکرها قادر به تغییر تنظیمات دمایی یخچالها شده و با قطع یا اختلال در عملکرد آنها، باعث از بین رفتن مواد غذایی تازه و یخزده شدهاند.
این نوع حمله نهتنها خسارت مالی قابلتوجهی به فروشگاهها وارد کرده، بلکه سؤالاتی جدی درباره امنیت زیرساختهای دیجیتال در بخش خردهفروشی مطرح کرده است. کارشناسان هشدار میدهند که با گسترش دستگاههای متصل به اینترنت در محیطهای تجاری، خطرات امنیتی نیز بهطور هندسی افزایش مییابد.
در این راستا، پرسشی که مطرح شده، نقش هوش مصنوعی در آینده چنین حملههایی خواهد بود. از یک سو، ممکن است مهاجمان از هوش مصنوعی برای شناسایی سریعتر نقاط ضعف و خودکارسازی حمله استفاده کنند. از سوی دیگر، سیستمهای دفاعی نیز میتوانند با بهرهگیری از تکنیکهای هوش مصنوعی، بهصورت پیشبینانه به تهدیدات واکنش نشان دهند. این دوگانگی نشان میدهد که فناوری، بسته به نحوه استفاده، میتواند هم سلاح و هم سپر باشد.
این حمله هشداری است برای مدیران فناوری اطلاعات در صنایع مختلف، به ویژه در بخشهایی که زیرساختهای فیزیکی به شبکههای دیجیتال متصل هستند. تقویت پروتکلهای امنیتی، استفاده از رمزهای عبور پیچیده و غیرقابل حدس، و نظارت مداوم بر شبکههای داخلی، از جمله اقدامات ضروری برای جلوگیری از چنین حراجهایی در آینده است.
پیوند منبع اصلی: لینک
