
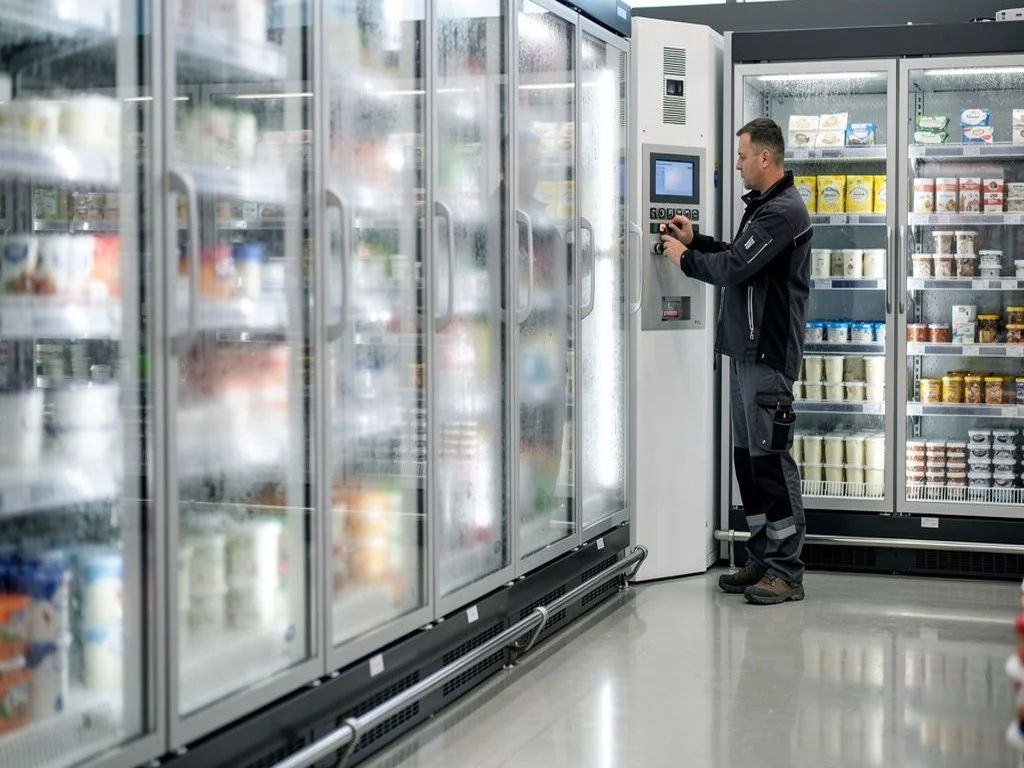
هک کولرهای سوپرمارکتها: ضعف امنیتی در زیرساختهای حیاتی
حمله به سیستمهای سردخانهای، آغازی برای تهدیدات گستردهتر؟
آغاز این زنجیره از حملات سایبری به سیستمهای خنککننده سوپرمارکتهای فرانسه بود. اما اکنون مشخص شده که دامنه این تهدیدات فراتر از مرزهای فرانسه گسترش یافته و فروشگاههای زنجیرهای آلمانی نیز در معرض خطر قرار دارند. کارشناسان امنیت سایبری هشدار میدهند که این حملات ممکن است تنها پیشدرآمدی باشد بر حملات گستردهتر به زیرساختهای حیاتی و حتی تجهیزات خانگی.
واکنش آرام سوپرمارکتهای آلمانی
در پاسخ به افزایش حملات سایبری به یخچالهای تجاری در برخی شعبههای خردهفروشی، واکنش سوپرمارکتهای آلمانی نسبتاً آرام بوده است. برخی از زنجیرههای فروشگاهی که هنوز مورد حمله قرار نگرفتهاند، صراحتاً اعلام کردهاند که «بدون دیدگاه» هستند. در همین حال، یک سخنگوی فروشگاههای کائوفلند اعلام کرد: «یخچالهای ما بهخوبی کار میکنند و تأمین مواد غذایی تازه برای خریدهای روزمره کاملاً تضمین شده است.»
با این حال، تهدید واقعی است؛ زیرا آسیبپذیریهای موجود در سیستمهای کنترل دمای این تجهیزات، بسیار آشکار است. میرکو راس، کارشناس شرکت امنیت سایبری آسوین، توضیح میدهد: «بهطور کلی، این سیستمهای کنترلی بسیار رایج هستند و بسیاری از آنها از طریق اینترنت قابل دسترسیاند.» دسترسی از راه دور از این طریق امکانپذیر است تا تعمیرات و نگهداری بدون حضور فیزیکی تکنسین انجام شود.
آسیبپذیری تجهیزات قدیمی و ساختار غیرمتمرکز
اما این دسترسی آسان، دریچهای برای مهاجمان نیز باز میکند. دنیس-کنجی کیپکر از مؤسسه اطلاعات سایبری فرانکفورت توضیح میدهد: «بسیاری از این دستگاهها آنقدر قدیمی هستند که دیگر بهروزرسانی امنیتی برای آنها در دسترس نیست.» او همچنین اشاره میکند که هنوز مشخص نیست آیا مهاجمان بهطور هدفمند به سوپرمارکتها حمله کردهاند یا صرفاً به دستگاههای باز و بدون محافظت دسترسی پیدا کردهاند.
ساختار غیرمتمرکز خردهفروشی نیز به این مشکل میافزاید. به عنوان مثال، زنجیره فروشگاهی ادهکا به ساختار تعاونی خود با «حدود ۳۲۰۰ تاجر مستقل» اشاره میکند. به گفته تیم روابط عمومی ادهکا، این ساختار به این معناست که «هیچ سیستم خنککننده یکسانی وجود ندارد و این سیستمها از نظر منطقهای و محلی متفاوت هستند.» در نتیجه، سیستمهای امنیتی یکپارچه نیز وجود ندارند و هر فروشگاه بهتنهایی مسئول امنیت تجهیزات خود است.
حملات به سیستمهای سردخانه فرانسه و خسارتهای میلیونی
در اکتبر، موجی از حملات سایبری به سیستمهای خنککننده صدها سوپرمارکت فرانسوی منجر به از کار افتادن یخچالهای عمیق شد. این حملات نه تنها به فروشگاهها محدود نشدند، بلکه در فرانسه حتی بخشهای حساسی مانند خدمت اهدای خون نیز تحت تأثیر قرار گرفتند. کارشناسان امنیتی اعلام کردهاند که این حملات به سطح ملی در فرانسه انجام شده و منجر به از بین رفتن مواد غذایی به ارزش چندین میلیون یورو شده است.
میرکو راس تأکید میکند: «مشکل این است که ترموستاتهای مورد استفاده در این سیستمها در سراسر جهان نصب شدهاند.» این یعنی خطر، مختص یک کشور یا منطقه نیست و میتواند به سرعت گسترش یابد.
نیاز فوری به اقدامات امنیتی
کارشناسان امنیتی بر لزوم اقدام فوری تأکید دارند. دنیس-کنجی کیپکر پیشنهاد میدهد: «مهمترین اقدام این است که کنترلکنندهها از اینترنت عمومی جدا شوند و دسترسی از راه دور تنها از طریق اتصالات امن مجاز باشد.» او همچنین تأکید میکند که دستگاههایی که دیگر بهروزرسانی امنیتی دریافت نمیکنند، باید تعویض شوند و تا زمان تعویض، باید کاملاً از شبکه جدا شوند.
این اقدامات برای این است که بتوان همچنان از قابلیت نگهداری از راه دور استفاده کرد، اما بدون قرار دادن سیستم در معرض خطر. تا زمانی که این تغییرات اعمال نشود، احتمال حملات سایبری جدید همچنان وجود دارد.
گسترش تهدید به سایر بخشها و خانهها
دنیس-کنجی کیپکر هشدار میدهد که این حملات به سوپرمارکتها ممکن است تنها آزمایشی باشد برای حملات آینده. او میگوید: «من انتظار حملات بیشتری را دارم. احتمالاً در مرحله بعد شاهد حملات سایبری به سیستمهای خنککننده انبارها، بیمارستانها، سیستمهای تهویه ساختمان، و حتی نیروگاههای بادی و خورشیدی خواهیم بود که بههمان اندازه ضعیف امنیتی هستند.»
اما تهدیدات نه تنها به زیرساختهای عمومی محدود میشود. میرکو راس گزارش میدهد که حملات سایبری تا به حال متوقف نشدهاند و به فضای خانگی نیز نفوذ کردهاند: «در سراسر جهان، حدود ۱٫۳ میلیون دستگاه تلویزیون هوشمند هک شدهاند.» این یافته نشان میدهد که ضربههای ناشی از حملات سایبری روز به روز به زندگی روزمره مردم نزدیکتر میشوند.
واکنش صنفی: تأکید بر «مورد انفرادی»
با این حال، اتحادیه خردهفروشی آلمان هنوز نسبت به این حملات نگرانی چندانی نشان نداده و آنها را «مورد انفرادی» بدون خسارات قابل توجه توصیف میکند. با این حال، در پاسخ به درخواست تیم اقتصادی آرتیدی، انجمن فدرال تجار خردهفروش مواد غذایی آلمان اعلام کرد: «پس از موج اولیه حملات سایبری به سیستمهای خنککننده سوپرمارکتهای فرانسوی در اکتبر، فناوری موجود در فروشگاههای آلمانی بهطور گسترده مورد بازبینی قرار گرفته است.»
همچنین این انجمن تأکید کرد که «انعطافپذیری دیجیتالی و فیزیکی یک مأموریت مستمر در خردهفروشی آلمانی است.» این بیانیه نشان میدهد که اگرچه تهدیدات شناخته شدهاند، اما هنوز رویکردی یکپارچه و متمرکز برای مقابله با آنها در سطح صنف وجود ندارد.
نتیجهگیری: نیاز به توجه فوری و سیاستهای امنیتی جدی
این حملات نشان میدهد که سیستمهای کنترل صنعتی (ICS) که سالها بدون توجه به امنیت طراحی و نصب شدهاند، امروز در خط مقدم تهدیدات سایبری قرار دارند. با توجه به گسترش دستگاههای متصل به اینترنت و فقدان بهروزرسانیهای امنیتی، خطرات میتوانند از از دست دادن مواد غذایی در یک فروشگاه تا اختلال در خدمات حیاتی در بیمارستانها و سیستمهای انرژی گسترش یابند.
در حالی که برخی از فروشگاهها همچنان بر عملکرد بدون مشکل سیستمهای خود تأکید دارند، کارشناسان هشدار میدهند که بدون اقدامات فوری و جدی برای جدا کردن سیستمهای حساس از اینترنت عمومی، تعویض تجهیزات قدیمی و ایجاد ارتباطات امن، این حملات ممکن است تنها شروع یک موج گستردهتر از نقض امنیت در زیرساختهای روزمره باشد.
پیوند منبع اصلی: لینک
