
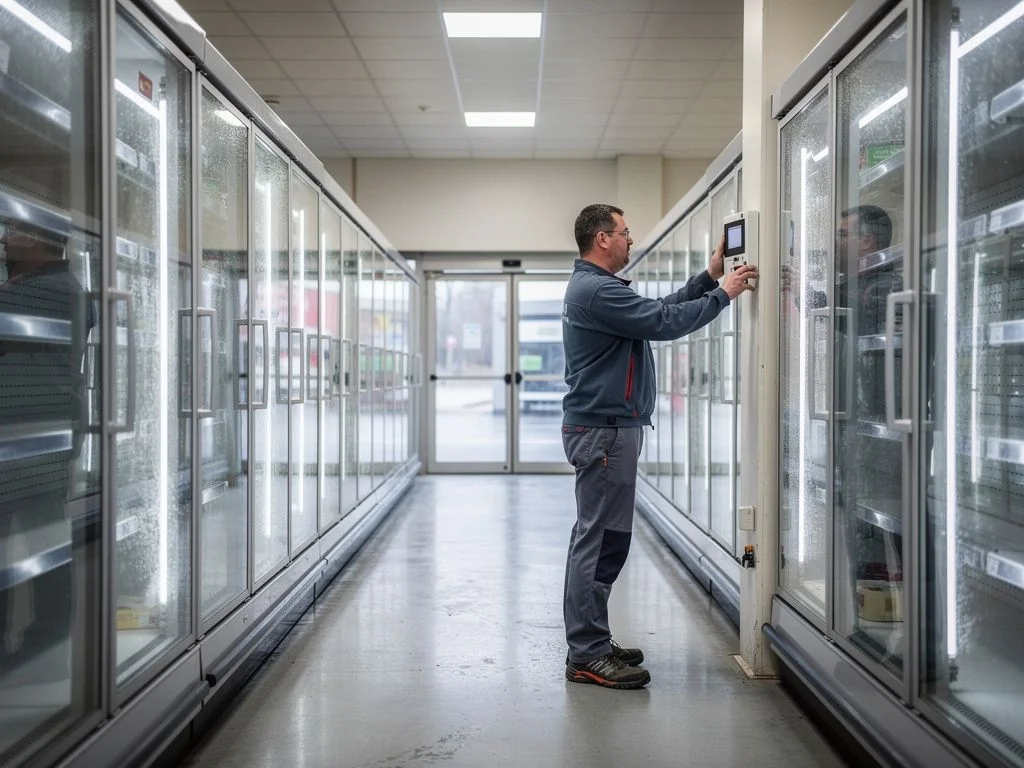
سایبرحمله به فروشگاههای زنجیرهای اروپا؛ یخچالها بدون کنترل گرم شدند
سایبرجنایتکاران به نظر میرسد دوباره فروشگاههای زنجیرهای را هدف قرار دادهاند. این بار، به ویژه در بلژیک و سوئد، دمای یخچالها و فریزرها به شدت افزایش یافته و در برخی موارد تا ۵۰ درجه سانتیگراد بالا رفته است. این اتفاق تنها برای اولین بار نیست که سیستمهای سردکننده فروشگاهها تحت تأثیر حملات سایبری قرار میگیرند.
در جریان شب گذشته به روز دوشنبه، فروشگاههای زنجیرهای در چندین کشور اروپایی، از جمله بلژیک، سوئد، ایرلند، لوکزامبورگ، استونی، فنلاند و هلند، به طور مشکوکی تحت تأثیر حمله سایبری قرار گرفتند. بر اساس گزارشهای خبرگزاریهای بلژا و تیتی و همچنین رسانههای دیگر، در این کشورها دمای یخچالها و فریزرهای فروشگاهها به طور ناگهانی افزایش یافت.
در بلژیک، فروشگاههای زنجیرهای دلهیز، کارفور و اسپار و همچنین فروشگاه آیکیا در شهر مون بلژیک از دستانداز این حمله بودند. شرکت دلهیز اعلام کرد که اثرات این حادثه محدود بوده است. به گفته خبرگزاری بلژا، دلهیز از «یک حادثه فناوری اطلاعات» در حدود ۴۰ فروشگاه خود گفت. کارفور نیز گزارش داد که ۱۵ فروشگاه از شبکه خود دچار مشکل شدهاند و اسپار اعلام کرد که پنج فروشگاه تحت تأثیر قرار گرفتهاند.
همه فروشگاههای مذکور از افزایش ناگهانی دمای سیستمهای سردکننده خود گزارش دادند. طبق اطلاعات ارائهشده توسط شرکت خدمات فنی سردکننده سابکوبل، سیستمها از راه دور به حالت ذوبشدن (ابتاومودوس) فرستاده شده بودند. استفان مولانس، مدیرعامل سابکوبل، گفت: «ما از ساعت ۱ بامداد امروز شروع کردیم به جمعآوری تکنسینها تا بتوانیم وضعیت را کنترل کنیم.» دادستانی بلژیک در این خصوص تحقیقاتی را آغاز کرده است.
در سوئد، شبکههای فروشگاهی آیسیای و کوآپ دچار مشکل شدند. یک فروشگاه زنجیرهای سوئدی در شبکههای اجتماعی اعلام کرد که دمای یخچالها و فریزرهایش تا ۵۰ درجه سانتیگراد افزایش یافته است. شرکت آیسیای همچنین تأیید کرد که چندین فروشگاه از شبکه خود در اثر قطعی شبکه در شب گذشته دچار مشکل شدهاند، اما هنوز از بیان این موضوع به عنوان یک حمله هکری خودداری کرده است. همچنین هفت فروشگاه از شبکه کوآپ از بروز مشکل در سیستمهای سردکننده خود گزارش دادند.
در ایرلند، بر اساس گزارش شبکه تلویزیونی آرتیای، ۱۳ فروشگاه تحت تأثیر قرار گرفتند. به طور پیشگیرانه، مواد غذایی سردشده و منجمد در فروشگاههای آسیبدیده از صفحه فروش کنار گذاشته شدند. شرکت دانفوس، تولیدکننده تجهیزات سردکننده، اعلام کرد که حداقل ۱۷ فروشگاه کوچکتر در هلند نیز دچار مشکل شدهاند. در استونی نیز یک مورد گزارش شده است.
از استونی نیز یک مورد دیگر گزارش شده است. یک فروشگاه و شرکت مسئول تجهیزات سردکننده آن، وقوع این حادثه را تأیید کردند. بر اساس این گزارش، مهاجمان توانستهاند به کامپیوتر کنترلی یک سیستم سردکننده قدیمی از شرکت دانفوس دسترسی پیدا کنند که نرمافزار آن تاکنون بهروزرسانی نشده بود. به گفته رادیو فنلاند، تعداد کمی از فروشگاههای کوچکتر در فنلاند نیز از اختلال در سیستمهای سردکننده خود گزارش دادند.
هیچ گروهی تاکنون مسئولیت این حملات را بر عهده نگرفته است. پونتوس جانسون، رئیس مرکز دفاع سایبری دانشگاه فنی سلطنتی استکهلم، در این باره گفت: «سخت است بگوییم که پشت این حملات چه کسی است.» او افزود که احتمالاً انگیزه مالی در این حملات دخیل نیست، بلکه هدف ایجاد آشوب در جامعه است.
جانسون توضیح داد: «مثلاً ممکن است گروههای طرفدار روسیه پشت این حملات باشند. آنها قبلاً چنین کارهایی را انجام دادهاند. گروههایی که لزوماً به دستگاه دولتی روسیه تعلق ندارند، بلکه اقدامات آزاردهنده مختلفی علیه کشورهای غربی انجام میدهند تا حمایت خود از روسیه را نشان دهند.»
این حادثه به یک حمله گسترده سایبری در فرانسه در ماه گذشته شبیه است. در آن حادثه، هکرها بر اساس گزارش پلیس، کنترل سیستمهای سردکننده صدها فروشگاه زنجیرهای در فرانسه را به دست گرفتند که منجر به فساد مواد غذایی و حتی آتشسوزی شد.
کریستوف هانسن، کمیسر کشاورزی اتحادیه اروپا، نسبت به تکرار این نوع حملات نگرانی خود را ابراز کرد و گفت: «این اقدامات به وضوح تلاشی هدفمند برای تضعیف زنجیره تأمین مواد غذایی و تضعیف اعتماد مصرفکنندگان است.»
بر اساس گزارش کارشناسان امنیت فناوری اطلاعات، سیستمهای سردکننده مشابهی که در این حملات مورد استفاده قرار گرفتهاند، در آلمان نیز به کار گرفته میشوند. با این حال، تمام فروشندگان مواد غذایی از یک نوع نرمافزار یا سختافزار یکسان استفاده نمیکنند. اما کارشناسان هشدار میدهند که با بهکارگیری هوش مصنوعی، یافتن آسیبپذیریهای امنیتی برای مهاجمان آسانتر شده است. تاکنون، فروشندگان بزرگ آلمانی هیچ حادثه مشابهی را مانند آنچه در فرانسه، بلژیک یا سوئد رخ داده است، گزارش نکردهاند.
این گزارش با اطلاعات جانا زینرام از دفتر خبری آرد در استکهلم تهیه شده است.
این موضوع در برنامه تلویزیونی: آر دو | تاگستایمن | ۱۲ اکتبر ۲۰۲۶ | ساعت ۲۲:۳۰
پیوند منبع اصلی: لینک
